웰로 - 커뮤니티 실시간 이슈 모아보기 | 지금 뭐가 핫해?
오늘 한국은 무슨 일? 실시간 이슈 2시간마다 업데이트
26년 10월 28일 실시간 토픽
국내 커뮤니티 실시간 주제
1하이닉스 주가
10% 상승 돌파
2이재명 대통령 X
SNS 발언 논란
3밀워키 역전 홈런
월드시리즈 접전
4문턱 밟지 마라
권력주의 해체
5콜 오브 듀티 이태원
참사 판매 금지
6아주대 소아응급센터
교수 사직 의사
✨ 국내 토픽?원픽!
"대신증권, 고객 정보 유출"
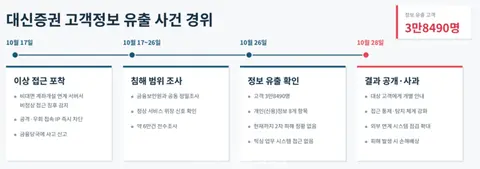
2026년 10월 28일, 대신증권에서 약 3만 8천여 명의 고객 개인 신용 정보가 유출되는 사고가 발생했다. 이번 유출은 지난 10월 17일 투자일임 비대면 증권계좌 개설 연계 서버에 해커의 비정상적인 접근 징후가 포착되면서 드러났다. 유출된 정보는 고객명, 이메일, 주소, 통신 ID, 은행명, 입출금 계좌번호(암호화), 대신증권 종합계좌번호(암호화), 휴대전화번호(암호화) 등 8개 항목이다. 대신증권은 2차 피해 정황이나 핵심 업무 시스템에 대한 해커의 불법 접근은 현재까지 발견되지 않았다고 밝혔다.
대신증권은 유출 대상 고객에게 유출 항목을 개별 안내하고, 피해가 확인될 경우 신속히 조치하며, 손해가 발생한 고객에게는 법령과 절차에 따라 손해배상을 진행할 예정이다. 또한, 사고 서버의 접근 통제 및 이상 징후 탐지·차단 체계를 강화하고 외부 연계 시스템의 보안 취약점 점검을 확대할 방침이다. 이번 사고를 계기로 금융권 전반의 보안 강화 요구가 더욱 커질 것으로 전망된다.
사이트별 언급량
* 사진과 설명에 실수가 있을 수 있어요.
🌏 이걸 모른다고? 해외 인기
+ 더보기

최신 글
😀 실시간 접속
0명이 함께 보는 중이에요.
"복많이" 버튼을 눌러 모두에게 인사를 보내보세요.
😀 실시간 접속
0명이 함께 보는 중이에요.
"복많이" 버튼을 눌러 모두에게 인사를 보내보세요.
📈 실시간 키워드
인기 키워드 추이
24시간 추이, 매시간 업데이트
✨ 국내 토픽?원픽!
"대신증권, 고객 정보 유출"
2026년 10월 28일, 대신증권에서 약 3만 8천여 명의 고객 개인 신용 정보가 유출되는 사고가 발생했다. 이번 유출은 지난 10월 17일 투자일임 비대면 증권계좌 개설 연계 서버에 해커의 비정상적인 접근 징후가 포착되면서 드러났다. 유출된 정보는 고객명, 이메일, 주소, 통신 ID, 은행명, 입출금 계좌번호(암호화), 대신증권 종합계좌번호(암호화), 휴대전화번호(암호화) 등 8개 항목이다. 대신증권은 2차 피해 정황이나 핵심 업무 시스템에 대한 해커의 불법 접근은 현재까지 발견되지 않았다고 밝혔다.
대신증권은 유출 대상 고객에게 유출 항목을 개별 안내하고, 피해가 확인될 경우 신속히 조치하며, 손해가 발생한 고객에게는 법령과 절차에 따라 손해배상을 진행할 예정이다. 또한, 사고 서버의 접근 통제 및 이상 징후 탐지·차단 체계를 강화하고 외부 연계 시스템의 보안 취약점 점검을 확대할 방침이다. 이번 사고를 계기로 금융권 전반의 보안 강화 요구가 더욱 커질 것으로 전망된다.
사이트별 언급량
* 사진과 설명에 실수가 있을 수 있어요.